Je inbox zegt dat er een appwachtwoord voor je Google-account is aangemaakt. Het logo klopt. De afzender lijkt te kloppen. Je wilt die toegang meteen weg hebben. Precies daar kan Google phishing beginnen: de mail stuurt je naar een nagemaakte login op Google Sites.
Voer daar geen Google-wachtwoord in. Open zelf de beveiligingsactiviteit van je Google-account. Een pagina op sites.google.com kan door een gewone gebruiker zijn gemaakt. Google beheert het platform; daarmee heeft Google de inhoud nog niet goedgekeurd.
Google phishing zonder een nagemaakt domein
Op 1 oktober 2026 deelde VincentBounce een poging die volgens hem bij Gmail geen waarschuwing opleverde. Zijn beelden tonen een beveiligingsmail, een controle die op een CAPTCHA lijkt en een gekopieerd inlogscherm. Op 2 oktober werd de melding geciteerd door katakoto.
Hieronder kun je de beelden naast hun betekenis leggen. De screenshots zijn van de melder. Ze tonen de gemelde poging, geen door ons onderschepte mail of zelfstandig gecontroleerde aanvalscode.
Een vertrouwd ogende melding kan verkeerde tekst meedragen
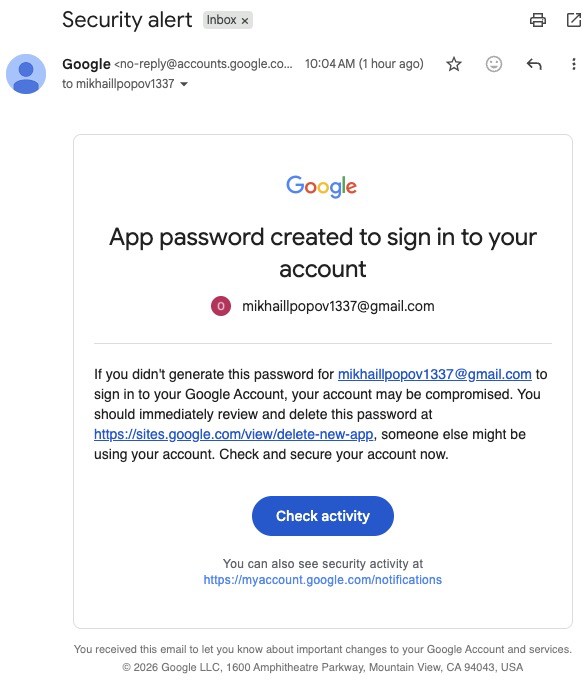
Let op de handeling: een wachtwoord verwijderen via een gebruikerspagina. Het Google-logo of het zichtbare afzenderadres beantwoordt die vraag niet. De melder noemt ook een afwijkende mailed-by; die aanwijzing moet je samen met de rest beoordelen.
Een CAPTCHA controleert geen afzender
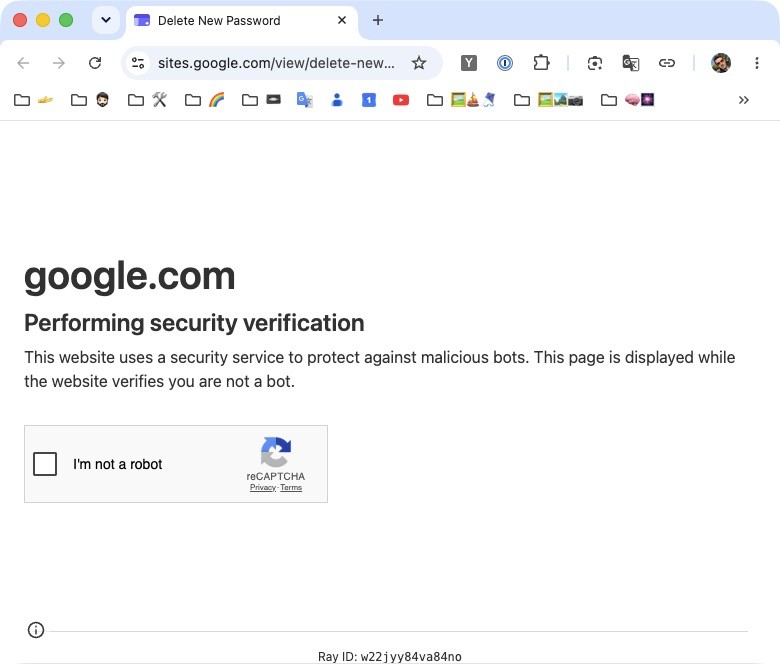
De afbeelding toont een checkbox en CAPTCHA-vormgeving. Daarmee weten we niet of er een echte CAPTCHA draait. Zelfs een werkende CAPTCHA zou hooguit een botcontrole zijn, geen keurmerk voor de pagina of de eigenaar.
De adresbalk spreekt het inlogscherm tegen
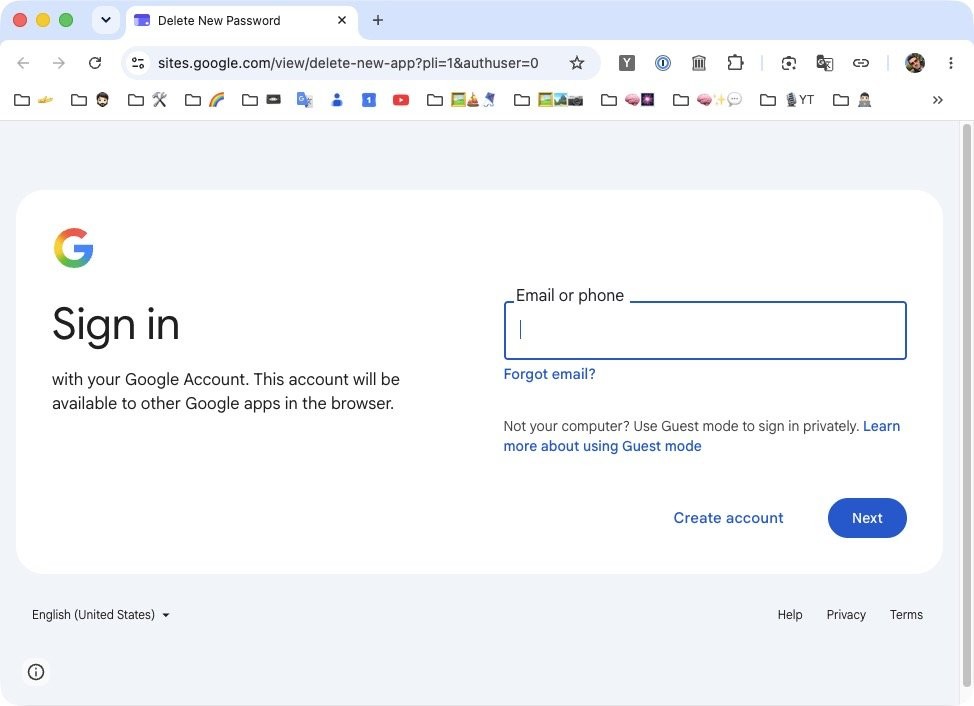
Een Google-wachtwoord hoort niet in een gekopieerd formulier op een Google Sites-pagina. Een gewone browserlogin van Google loopt via accounts.google.com. Controleer de adresbalk van de browser, niet alleen het logo in de pagina.
Drie keer PASS is geen inhoudelijke goedkeuring
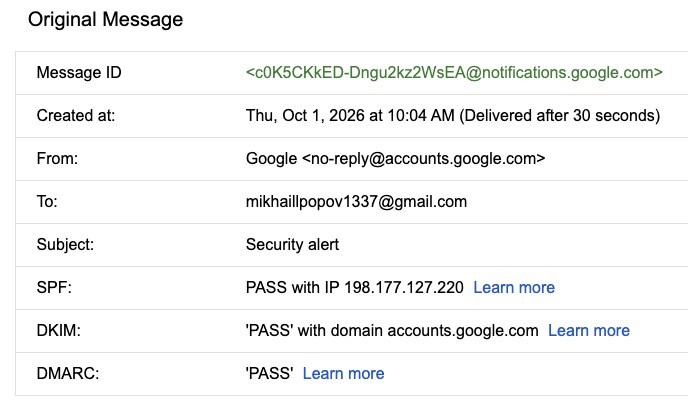
SPF, DKIM en DMARC zijn technische herkomstcontroles. Ze beoordelen niet of jij dat wachtwoord moet invullen. Een geldige handtekening kan blijven werken wanneer een oorspronkelijk ondertekende mail wordt doorgestuurd.
Vertrouwen in Google wordt hier verkeerd doorgegeven
Ons bezwaar tegen “kijk gewoon naar het domein” is concreet: op hetzelfde platform kunnen nuttige clubpagina’s en misleidende loginpagina’s staan. De vraag wordt dus: wie beheert deze pagina, en waarom vraagt die partij om jouw Google-wachtwoord?
sites.google.com is Google-infrastructuur. Dat zegt waar de pagina staat.
Een gebruiker kan er eigen tekst en formulieren publiceren. Dat zegt wie de handeling vraagt.
Het patroon past naast Google Drive en Dropbox phishing: vertrouwen in een platform wordt meegenomen naar de inhoud. Bij OAuth consent phishing gaat het juist om toestemming voor apprechten. Een gekopieerd wachtwoordformulier is een andere handeling.
“De meest geavanceerde aanval ooit” bewijst te weinig
De melder noemt zijn poging uitzonderlijk geavanceerd. Dat is zijn oordeel, geen vergelijking met alle andere aanvallen. Ook “Google kan niet meer worden gecontroleerd” gaat te ver. De host, het subdomein en de gevraagde handeling blijven nuttige signalen.
EasyDMARC beschreef in 2025 al een gereproduceerde aanval met een doorgestuurde, geldig ondertekende Google-mail en een misleidende Google Sites-pagina. Dat ondersteunt het algemene risico. Het bewijst niet dat de poging van oktober 2026 exact hetzelfde mechanisme gebruikt of hoeveel mensen zij heeft bereikt.
De complete mail en een technische reconstructie van deze poging ontbreken hier. Ook het verhaal dat een wachtwoordmanager invullen voorstelde is een gebruikersmelding. De gebruikte instellingen en het gedrag van andere wachtwoordmanagers zijn daarmee niet vastgesteld.
Controleer de melding buiten je inbox
- Laat de links in de mail liggen. Open zelf je Google-account en bekijk de recente beveiligingsactiviteit.
- Controleer onbekende apparaten, appwachtwoorden en toegestane apps via die eigen accountomgeving.
- Meld de mail in Gmail via het menu naast Beantwoorden: Phishing melden.
Wil je de tekst laten nakijken? Gebruik de phishing database en onze phishing link checker. Een losse link kan geen volledige beoordeling van de pagina vervangen. Heb je al gegevens gedeeld, lees dan op een phishinglink geklikt.
Phishing mail herkennen begint hier met het verzoek zelf: je hoeft niet eerst te bewijzen wie de aanvaller is om je wachtwoord uit dat formulier te houden.
De volledige mail zou het mechanisme duidelijker maken
Een nieuwe technische reconstructie of een reactie van Google kan laten zien hoe deze specifieke mail ontstond. Tot die tijd blijft het bruikbare bewijs beperkt tot de gepubliceerde beelden en het beschreven gedrag. De beschermingsstap hoeft daar niet op te wachten.
Bronnen: originele melding van 1 oktober, quote van 2 oktober, EasyDMARC: technische reconstructie uit 2025 en Google: phishingmails vermijden en melden. De oorspronkelijke beelden zijn hierboven als beeldcitaten bij de analyse opgenomen.