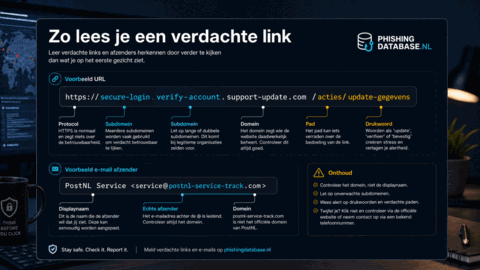
Een phishingmail ziet er vaak overtuigend uit omdat de zichtbare naam betrouwbaar lijkt. Toch is die naam het makkelijkste onderdeel om te vervalsen. De betere controle zit in drie plekken: het echte e-mailadres, het domein in de link en de actie die van je wordt gevraagd.
Displaynaam is niet hetzelfde als afzender
De displaynaam kan “Klantenservice” of een bekende organisatie tonen, terwijl het echte e-mailadres ergens anders vandaan komt. Open daarom de afzenderdetails voordat je vertrouwt op de naam boven het bericht.
Lees het domein van rechts naar links
Bij een link is het domein belangrijker dan woorden vooraan. Een lang adres met woorden zoals secure, login of verify kan alsnog naar een vreemd domein gaan. Let vooral op het stuk vlak voor .nl, .be, .com of een andere extensie.
Drukwoorden verlagen je alertheid
Phishing wil je snel laten handelen. Woorden als blokkade, laatste waarschuwing, vandaag betalen of account sluiten zijn signalen om juist trager te worden. Open zelf de officiële website of app als je wilt controleren of er echt iets aan de hand is.
Gebruik een vaste routine
Controleer afzender, domein, gevraagde actie en kanaal. Komt het via sms of WhatsApp binnen terwijl je normaal via de app bericht krijgt? Dan is extra voorzichtigheid logisch. Bekijk de herkenningspunten, start de phishingcheck of bewaar de noodkaart.
De domeinnaam is belangrijker dan de displaynaam
Een phishingmail kan een betrouwbare naam tonen terwijl de echte afzender en de link naar een ander domein wijzen. Kijk daarom niet alleen naar het logo of de naam bovenaan de mail. Controleer het laatste herkenbare domein direct voor de eerste slash. In https://login.bank.example/account is example het domein waar je op uitkomt, niet het woord bank dat ervoor staat.
Domeincontrole in drie lagen
| Laag | Vraag | Voorbeeldsignaal |
|---|---|---|
| Afzender | Past het domein bij de organisatie? | Een gratis mailadres of vreemd subdomein bij een bankbericht. |
| Link | Wijst de zichtbare link naar dezelfde organisatie? | Tekst zegt bank, domein zegt iets anders. |
| Actie | Wordt er om login, code of betaling gevraagd? | Urgentie rond blokkeren, boete, pakket of accountsluiting. |
Waarom korte links en QR-codes lastiger zijn
Bij verkorte links en QR-codes zie je de bestemming vaak pas later. Dat maakt ze ongeschikt voor situaties waarin geld, inloggen of persoonsgegevens worden gevraagd. Gebruik dan de officiële app of typ het webadres zelf in. Bij posters, parkeerautomaten, pakketstickers en facturen is extra controle verstandig, omdat een QR-code de gebruiker vaak naar een mobiel apparaat verplaatst waar zakelijke beveiliging minder zichtbaar is.
Let op de combinatie van signalen
Eén spelfout maakt een bericht niet automatisch phishing en een nette opmaak maakt een bericht niet veilig. Sterke signalen ontstaan in combinatie: onverwachte urgentie, afwijkend domein, onlogische betaalroute, druk om buiten de normale app te handelen en verzoeken om codes of herstelgegevens. Schrijf die signalen kort op voordat je meldt of hulp vraagt. Dat maakt de beoordeling sneller en concreter.
Kies het signaal dat het meest opvalt. De tool bezoekt niets en verwerkt geen persoonsgegevens.Snelle phishingbeslisser