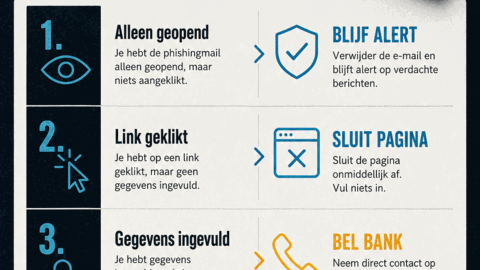
Je hebt op een link geklikt en merkt pas daarna dat het bericht niet klopt. Het belangrijkste is dat je nu niet verder gaat testen. Sluit de pagina, vul niets in en open de link niet opnieuw om nog even te kijken.
Stap 1: bepaal wat je hebt gedeeld
Alleen klikken is vervelend, maar meestal minder ernstig dan gegevens invullen. Heb je niets ingevuld en niets gedownload, controleer dan vooral of de pagina nog openstaat en verwijder het bericht. Heb je wel ingelogd, betaalgegevens ingevuld of een code gedeeld, behandel het als een hoog risico.
Stap 2: ga niet terug via dezelfde link
Controleer je account alleen via de officiële app of door het adres zelf in je browser te typen. Gebruik geen knop uit het verdachte bericht. Bij bankgegevens bel je direct je bank via het bekende nummer.
Stap 3: wijzig wachtwoorden veilig
Als je een wachtwoord hebt ingevuld, wijzig het vanaf een schoon apparaat. Gebruik je hetzelfde wachtwoord ergens anders, wijzig het daar ook. Zet waar mogelijk tweestapsverificatie aan en controleer actieve sessies.
Stap 4: meld het als het om werk gaat
Werkmail is geen privéprobleem. Meld klikken, gegevens delen of een geopende bijlage meteen bij IT of je leidinggevende. Snel melden is waardevoller dan stil blijven uit schaamte.
Gebruik de stappen na phishing of start de phishing link checker als je nog twijfelt. Download ook de phishing noodkaart voor de volgende keer.
Beslis niet op basis van angst, maar op basis van actie
Na een klik is de belangrijkste vraag niet of de link “zeker phishing” was. De belangrijkste vraag is welke handeling daarna is uitgevoerd. Alleen klikken zonder gegevens invullen vraagt vooral om controleren en opletten. Een wachtwoord, verificatiecode, betaalgegeven of bestand openen vraagt om sneller handelen. Deze volgorde voorkomt dat je tijd verliest aan het analyseren van de link terwijl een account of betaling al geraakt kan zijn.
Prioriteitentabel na een klik
| Wat gebeurde er? | Eerste actie | Daarna |
|---|---|---|
| Alleen pagina geopend | Sluit de pagina. | Controleer browserdownloads en open de organisatie via app of zelf ingetikt adres. |
| Wachtwoord ingevuld | Wijzig wachtwoord via officiële website. | Log andere sessies uit en controleer herstelmail, telefoonnummer en MFA. |
| Code goedgekeurd of ingevuld | Trek sessies in en wijzig wachtwoord. | Meld dit bij werkaccounts direct intern. |
| Betaalgegevens ingevuld | Bel de bank via bekend nummer. | Bewaar bewijs voor melding of aangifte. |
Waarom sessies belangrijker zijn dan alleen je wachtwoord
Moderne phishing probeert niet altijd alleen een wachtwoord te stelen. Soms probeert een aanvaller een sessie, herstelroute of device-code te bemachtigen. Daardoor kan een wachtwoordwijziging alleen onvoldoende zijn als een actieve sessie blijft bestaan. Controleer daarom ingelogde apparaten, gekoppelde apps, herstelgegevens en doorstuurregels in mailboxen. Bij Microsoft 365, Google Workspace en andere zakelijke omgevingen hoort dit bij de standaard incidentroute.
Bewijs bewaren voordat je opruimt
Verwijder het bericht niet meteen als er schade is, als je gegevens hebt ingevuld of als het om werk gaat. Bewaar afzender, onderwerp, datum, linktekst, screenshots, betaalkenmerken en eventuele foutmeldingen. Dat helpt bij bankcontact, interne security, Fraudehelpdesk of aangifte. Deel in meldingen geen nieuwe geheime codes en klik niet opnieuw op de verdachte link om bewijs te zoeken.